
Кіберполіція України: Тисячі фішингових посилань заблоковано, 300 Telegram-каналів припинили роботу
Майже місяць тривала масштабна операція українських правоохоронців, спрямована на боротьбу з кіберзлочинністю. Результатом стало блокування тисяч небезпечних фішингових ресурсів та припинення діяльності сотень шахрайських Telegram-каналів. Вилучено техніку, яка могла використовуватися для незаконного заволодіння коштами українців та громадян країн Євросоюзу.
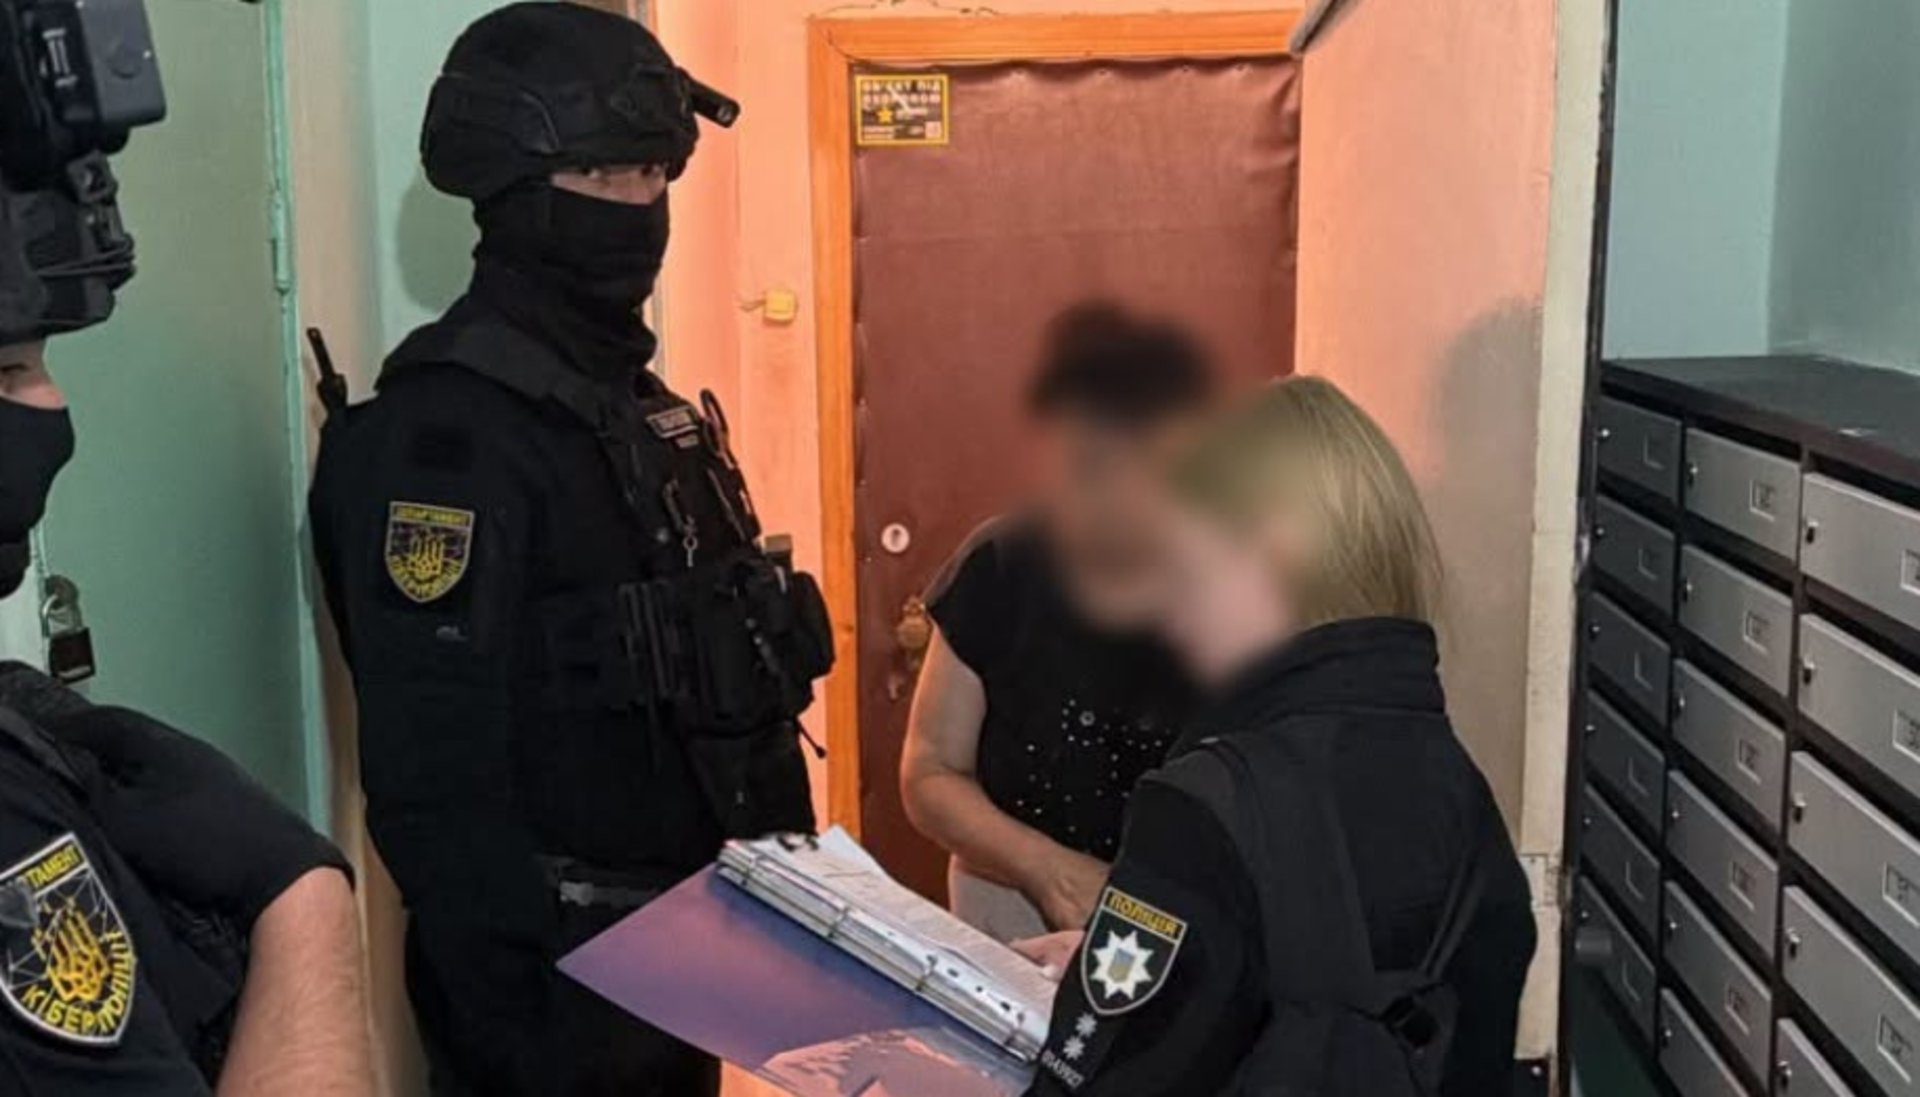
За інформацією Департаменту кіберполіції Національної поліції України, операція під кодовою назвою «WallHack» тривала з липня по серпень 2026 року. Правоохоронці виявили та викрили учасників злочинних спільнот у Києві та 19 інших областях країни.
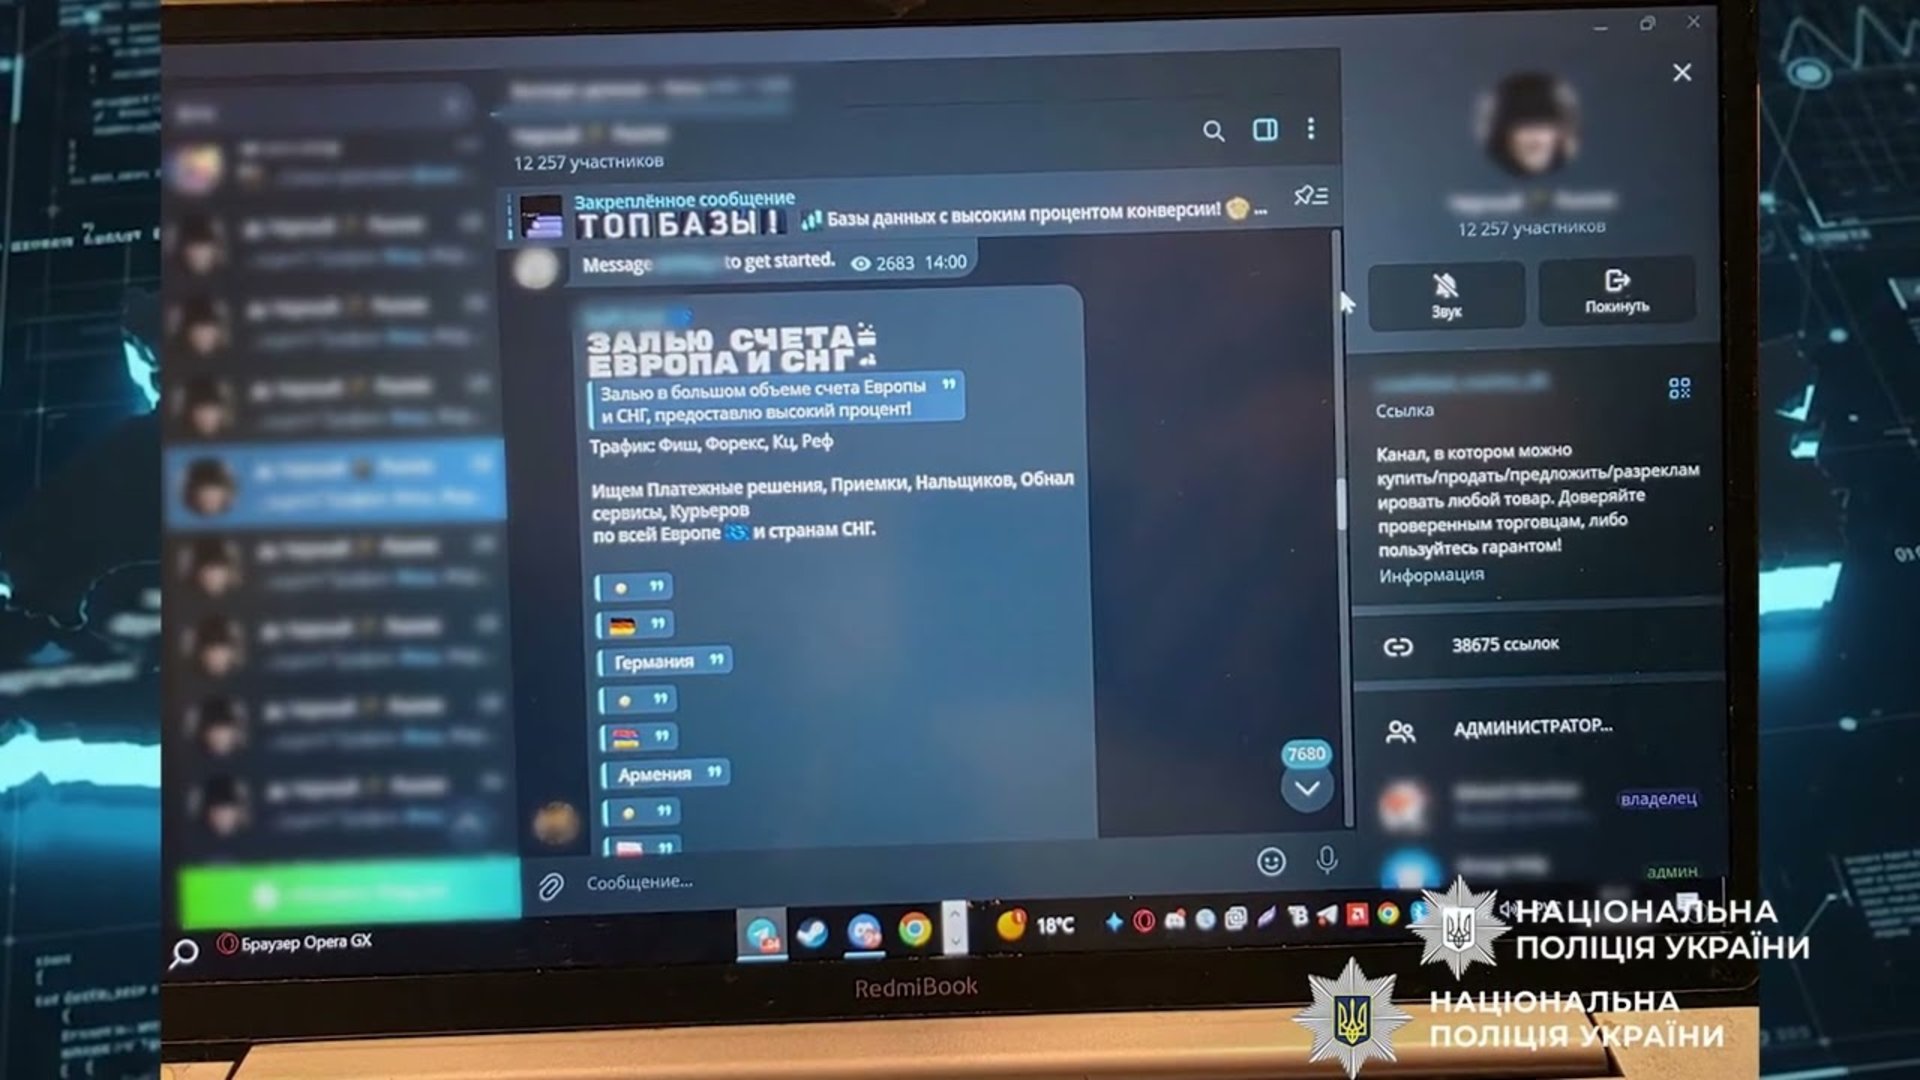
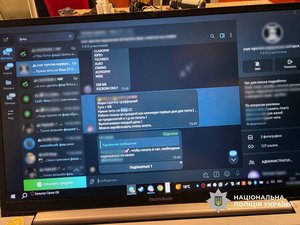
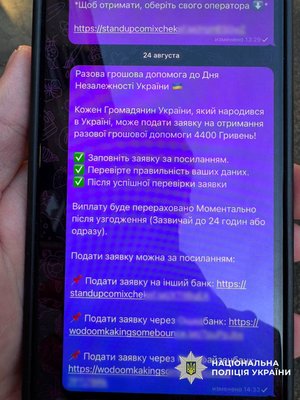
Шахраї використовували месенджери для комунікації та поширення посилань на підроблені вебсайти. Ці ресурси майстерно імітували популярні торгові платформи, банківські та державні сервіси, а також сайти міжнародних організацій. Метою зловмисників було отримання платіжних даних українців та громадян ЄС, а також доступ до їхніх банківських рахунків.
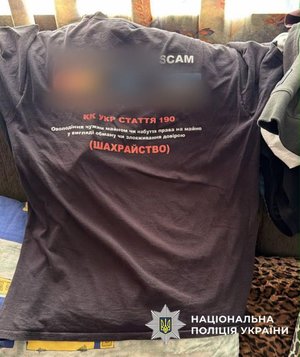
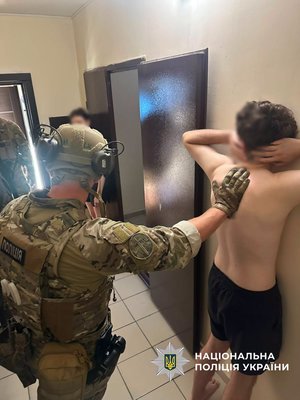
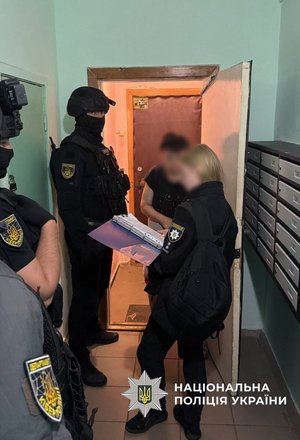
Завдяки злагодженій роботі та силовій підтримці спецпідрозділів, зокрема TacTeam Департаменту патрульної поліції, поліцейські провели 239 обшуків. В результаті вилучено майже 600 одиниць комп’ютерної техніки, яка могла використовуватися у протиправній діяльності.
Значним успіхом стало блокування тисяч фішингових посилань та припинення роботи 300 Telegram-каналів, які охоплювали понад 5 тисяч учасників. Це суттєво зменшило потенційну кількість жертв кібершахрайства.
За результатами проведених заходів 23 особам повідомлено про підозру, 8 зловмисників затримано відповідно до статті 208 Кримінального процесуального кодексу України. Щодо чотирьох із затриманих суд обрав запобіжний захід у вигляді тримання під вартою. Наразі 5 кримінальних проваджень, одне з яких стосується організованої злочинної групи, вже передано до суду з обвинувальними актами.
Правоохоронці продовжують аналізувати зібрану інформацію та формують доказову базу для притягнення до відповідальності всіх причетних до цих злочинних схем. Повне коло потерпілих та загальна сума завданих збитків наразі встановлюються.
Важливу роль у викритті зловмисників відіграли співробітники Національного банку України та АТ «Універсал Банк» (monobank).
Поради щодо безпеки в Інтернеті
- Будьте уважні до підозрілих посилань: Не переходьте за посиланнями з невідомих джерел, особливо якщо вони обіцяють легкі гроші, надзвичайні знижки або просять ввести особисті дані.
- Перевіряйте адресу вебсайту: Перед введенням платіжних даних або іншої конфіденційної інформації уважно перевіряйте адресу сайту в адресній стрічці браузера. Шахраї часто використовують схожі, але не ідентичні адреси.
- Використовуйте складні паролі: Застосовуйте унікальні та складні паролі для різних онлайн-сервісів. Розгляньте можливість використання менеджера паролів.
- Увімкніть двофакторну автентифікацію: Де це можливо, активуйте двофакторну автентифікацію. Це додасть додатковий рівень захисту ваших облікових записів.
- Оновлюйте програмне забезпечення: Регулярно оновлюйте операційну систему, браузер та антивірусне програмне забезпечення. Оновлення часто містять виправлення безпеки.
Порада від Шефа: Ніколи не довіряйте повідомленням, які викликають терміновість або сильні емоції (страх, жадібність). Шахраї часто грають на цих почуттях, щоб змусити вас діяти необдумано. Завжди робіть паузу, ретельно все перевіряйте, і лише тоді приймайте рішення.
За матеріалами: varta1.com.ua